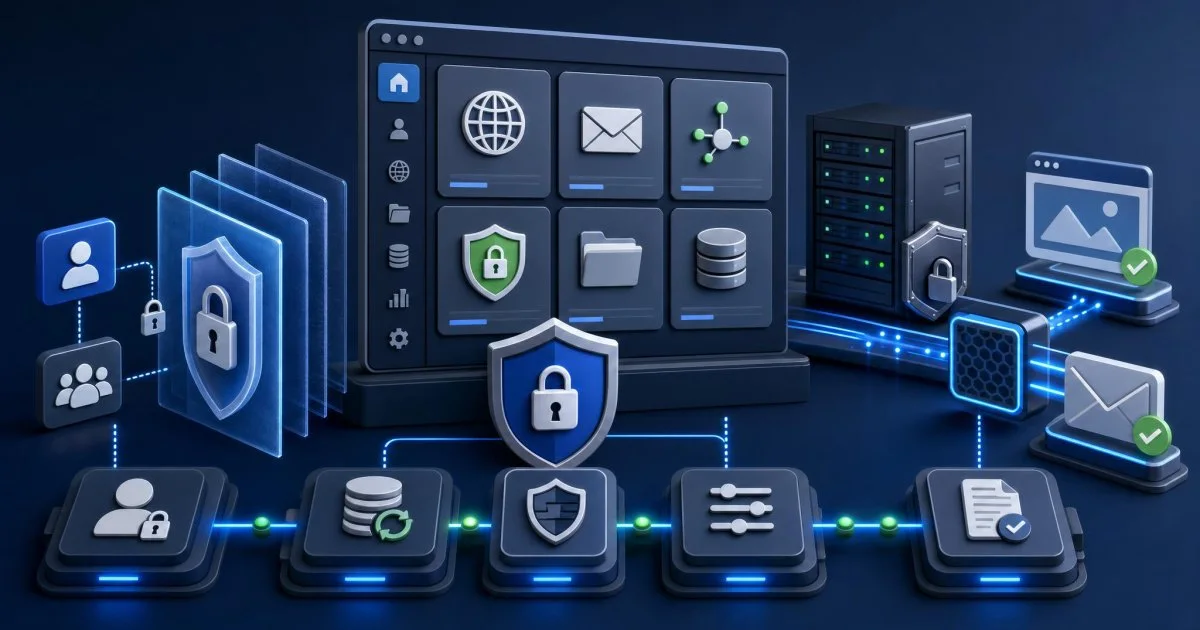
Plesk Panel Güvenlik Önlemleri, paneli yalnızca güçlü bir şifreyle korumak değil; yönetici erişimini sınırlamak, güncellemeleri geciktirmemek, gereksiz eklentileri azaltmak, yedekleri test etmek ve logları düzenli izlemek anlamına gelir. Özellikle birden fazla siteyi barındıran sunucularda, tek bir zayıf halka tüm hesapları etkileyebilir. Bu yüzden güvenliği tek bir menüye değil, panel erişimi, sistem servisi, web uygulamaları ve hesap ayrımı katmanlarına dağıtmak gerekir. En sağlıklı başlangıç, yönetici hesabını günlük kullanımdan ayırmak, paneli mümkünse VPN veya IP kısıtı arkasına almak, çok faktörlü doğrulamayı açmak ve güncelleme/eklentileri kontrol altında tutmaktır. Bu yaklaşım her ortamda aynı sonuç vermez; küçük bir kişisel sunucu ile yoğun trafikli bir ajans panelinin riski farklıdır. Yine de başarı ölçüsü nettir: yetkisiz giriş denemeleri azalmalı, kritik uyarılar görünür olmalı ve geri yükleme testi sorunsuz çalışmalıdır.
Plesk Panel Güvenlik Önlemleri hangi katmanlarda ele alınmalı?
Plesk güvenliği, tek bir güvenlik duvarı kuralına indirgenince eksik kalır. Panel katmanı, işletim sistemi katmanı, site/uygulama katmanı ve yedekleme katmanı birlikte düşünülmelidir. Bir katmandaki iyileştirme diğerini otomatik olarak korumaz; örneğin panel girişini güçlendirmek, zayıf bir WordPress eklentisini veya açık dosya izinlerini güvenli hale getirmez. Bu nedenle karar verirken önce erişim yüzeyini, sonra bakım yüzeyini, en sonda da uygulama yüzeyini ele almak daha sağlıklıdır. Aşağıdaki çerçeve, hangi alanın neyi koruduğunu hızlıca görmenize yardım eder.
| Katman | Ne yapılır | Başarıyı nasıl anlarsınız? |
|---|---|---|
| Yönetici erişimi | MFA, güçlü parola, IP kısıtı, VPN, ayrı yönetici hesabı | Yetkisiz giriş denemeleri görünür biçimde düşer |
| Panel ve sunucu bakımı | Plesk ve sistem güncellemeleri, gereksiz bileşenleri kapatma | Eski sürüm uyarıları ve açık bileşen sayısı azalır |
| Site ve uygulama | Rol ayrımı, dosya izinleri, Toolkit ile sertleştirme | Bir site etkilense bile diğerleri aynı hatayı paylaşmaz |
| Yedek ve geri dönüş | Off-site yedek, şifreleme, geri yükleme testi | Test geri dönüşü beklenen sürede tamamlanır |
Yönetici erişimini daraltmadan yapılan sertleştirme eksik kalır
Paneli güvenli tutmanın en güçlü başlangıcı, yönetici erişimini daraltmaktır. Güçlü bir şifre yeterli olsa da tek başına ideal değildir; çok faktörlü doğrulama destekleniyorsa açılmalı, günlük kullanım ile yüksek yetkili kullanım ayrılmalıdır. Yönetim paneline herkesin ulaşabildiği bir ağ yapısı yerine, mümkünse izinli IP listesi veya VPN üzerinden erişim tercih edilmelidir. Bu, özellikle dışarıya açık 8443 arayüzlerinde önemlidir. Aksi halde brute-force denemeleri, deneme-yanılma saldırıları ve otomatik taramalar gereksiz risk yaratır. Buradaki denge şudur: erişimi daraltırken kendinizi kilitlememek. Bu yüzden kısıtlamayı uygulamadan önce alternatif bir yönetici oturumu, güvenilir bir VPN hattı veya kurtarma yolu hazır olmalıdır.
Parola, hesap ve izin ayrımı
Günlük işleri tek bir yönetici hesabıyla yürütmek pratik görünür, fakat risklidir. Bakım işleri için ayrı bir hesap, içerik yönetimi için ayrı bir rol ve gerekiyorsa sınırlı erişimli kullanıcılar oluşturmak daha güvenli bir düzen sağlar. Aynı prensip SSH, FTP, veritabanı ve panel hesabı için de geçerlidir: her yerde aynı parolayı kullanmak, tek bir ihlalde tüm yüzeyi açığa çıkarır. Kullanıcılara en az yetki vermek sadece kurumsal bir kural değil, Plesk gibi çok kiracılı yapılarda doğrudan hasar sınırıdır.
Panel erişimini ağ sınırıyla koruyun
Panelin dış dünyaya açık kalması bazı ortamlarda kaçınılmaz olabilir; yine de bu durum erişimin sınırsız olması gerektiği anlamına gelmez. İzinli IP listesi, kurumsal VPN veya güvenli bir ara erişim noktası kullanıldığında saldırı yüzeyi küçülür. Bu yaklaşım özellikle küçük ekiplerde etkilidir, çünkü yönetim trafiği zaten belli yerlerden gelir. Kontrol ettiğiniz şey, sadece erişimin açık olup olmadığı değil, kim için ve hangi ağdan açık olduğudur.
Güncelleme disiplini: panel, eklenti ve sunucu bileşenleri
Geciken güncellemeler, güvenlik açısından en pahalı alışkanlıklardan biridir. Plesk arayüzü, sistem paketleri ve kurulu eklentiler aynı hızda değişmez; bu nedenle tek bir “güncel” durumu varsaymak doğru olmaz. Paneldeki güvenlik önlemleri, düzenli bakım takvimiyle desteklenmedikçe kısa sürede etkisini kaybeder. Özellikle üçüncü taraf uzantılar, yalnızca işlev eklemez; bazen ek saldırı yüzeyi de oluşturur. Bu yüzden gerçekten kullanılmayan uzantıları kaldırmak, aktif olanlarda ise sürüm notlarını ve uyumluluk etkisini kontrol etmek gerekir. Güncelleme öncesi yedek, işlem sonrası servis kontrolü ve site açılış testi, bakımın ayrılmaz parçalarıdır.
Burada en güvenli yaklaşım, “hemen üretimde dene” değil; önce bakım penceresi açmak, sonra paneli ve siteyi kontrol etmektir. Yoğun trafik alan ortamlarda güncelleme gecesi planlamak daha az sürpriz çıkarır. Eğer panel sürümü ile eklenti sürümü arasında uyumsuzluk varsa, sorun genelde güvenlikten değil, bakım planının eksikliğinden kaynaklanır.
Uygulama ve site katmanını panelden ayrı düşünün
Plesk paneli güvenli olsa bile, barındırılan siteler zayıfsa genel risk devam eder. Uygulama katmanında en önemli konu hesapların birbirinden ayrılmasıdır. Bir sitede yetki hatası veya dosya yazma izni sorunu varsa, diğer sitelerin aynı klasör yapısını paylaşmaması gerekir. Bu ayrım, özellikle ajans sunucularında ve çok kiracılı yapılarda kritik hale gelir. Ayrıca, yalnızca panel tarafına güvenip WordPress, PHP ayarları veya eklenti kaynaklı riskleri görmezden gelmek doğru olmaz.
WordPress kullanan ortamlarda, güvenlik sertleştirmesi ile uygulama katmanı temizliği birlikte yürümelidir. Örneğin, Plesk Toolkit En İyi Güvenlik Performans Kurulumu ve Ayarları yazısındaki yaklaşım, site tarafındaki sertleştirmeyi tamamlar. Panelde iyi görünen bir sunucu, zayıf eklenti izinleri veya gevşek yönetici hesapları nedeniyle yine risk taşıyabilir. Bu nedenle uygulama sahipliği, panel sahipliğinden ayrı düşünülmelidir.
Küçük ama etkili uygulama kararları
- Her site için aynı yönetici kimliğini kullanmayın.
- Gereksiz eklentileri ve kullanılmayan temaları kaldırın.
- Dosya ve klasör izinlerini gevşek bırakmayın.
- Canlı ve test ortamlarını aynı klasör içinde yürütmeyin.
- Bir saldırı olduğunda hangi sitenin etkilenebileceğini önceden sınırlayın.
Yedekleme, geri yükleme ve veri kurtarma güvenliğin parçasıdır
Yedek almak, güvenlik önleminin en görünmez ama en kritik parçalarından biridir. Çünkü güvenlik sadece saldırıyı önlemek değildir; sorun sonrası hizmeti tekrar ayağa kaldırabilmektir. Yedekler sunucu üzerinde tek kopya halinde tutuluyorsa, aynı sunucuya gelen bir ihlal veya disk sorunu hem canlı siteyi hem de kurtarma ihtimalini zayıflatır. Bu nedenle yedekleri ayrı bir hedefe taşımak, mümkünse şifrelemek ve belirli aralıklarla geri yükleme denemesi yapmak gerekir. Test edilmeyen yedek, kağıt üzerinde vardır; kurtarma anında çalışıp çalışmayacağı bilinmez.
Bir geri yükleme senaryosunda başarı ölçüsü yalnızca arşivin açılması değildir. Site dosyaları, veritabanı bağlantısı, mail akışı ve panel erişimi birlikte doğrulanmalıdır. Eğer kısa süreli kesinti kabul edilemez bir ortamda çalışıyorsanız, yedek periyodu kadar geri dönüş süresi de önem taşır. Bu nedenle yedek politikasını yazarken “nasıl alırım?” kadar “nasıl dönerim?” sorusunu da yanıtlamak gerekir.
Loglar ve uyarılarla güvenliği ölçün
Güvenlik önlemlerinin gerçekten işe yarayıp yaramadığını anlamanın en iyi yolu logları, başarısız girişleri ve beklenmedik servis davranışlarını takip etmektir. Panelde artan oturum denemeleri, beklenmedik IP’lerden gelen girişler, olağandışı dosya değişimleri veya kendi kendine kapanıp açılan servisler bir sorunun işaretidir. Burada amaç her alarmı görünce paniklemek değil; normal davranış ile anormal davranış arasındaki farkı öğrenmektir. Düzenli kontrol edilen loglar, bir saldırının veya yanlış yapılandırmanın ilk sinyalini verir.
Başarıyı ölçmek için çok karmaşık araçlara gerek yoktur: yönetim paneli giriş denemeleri mantıklı seviyede mi, kritik eklenti ve sistem bileşenleri güncel mi, yeni eklenen bir güvenlik kuralı site erişimini bozdu mu, yedek geri yükleme gerçekten tamamlanıyor mu? Bu soruların cevabı net değilse, güvenlik önlemleri kağıt üzerinde kalmış demektir.
Sık yapılan hatalar güvenliği sessizce zayıflatır
- Paneli herkese açık bırakıp yalnız şifreye güvenmek.
- Güncelleme penceresini hiç planlamamak.
- Aynı yetkileri tüm kullanıcılarla paylaşmak.
- Yedek alıp geri yüklemeyi hiç denememek.
- Bir eklenti kurarken uyumluluk ve ihtiyaç kontrolü yapmamak.
- Güvenlik ayarı ekledikten sonra site işlevlerini yeniden test etmemek.
Canlı ortam için kısa kontrol listesi
- Yönetici hesabında güçlü parola ve mümkünse çok faktörlü doğrulama açık mı?
- Panel erişimi yalnız izinli IP’lerden veya VPN üzerinden mi çalışıyor?
- Plesk ve kurulu güvenlik bileşenleri için bakım takvimi var mı?
- Yedekler ayrı bir hedefe gidiyor ve geri yükleme testi yapılıyor mu?
- Başarısız girişler, olağandışı IP’ler ve servis hataları düzenli izleniyor mu?
- Uygulama katmanında gereksiz eklenti, açık izin veya paylaşılan hesap kalmadı mı?
Bir Plesk paneli, kapı kilidi gibi tek ayarla değil; erişim, bakım, uygulama ve geri dönüş hazırlığı birlikte düşünüldüğünde güvenli kalır. En doğru karar, panel ekranında görünen koruma ile gerçek operasyon davranışını eşleştirmektir: siz erişimi sınırladınız mı, sistem güncel mi, yedek gerçekten dönüyor mu, loglar sessiz mi? Bu dört soru net cevaplanıyorsa güvenlik yaklaşımı kağıt üzerinde değil, kullanımda çalışıyor demektir.
Sık Sorulan Sorular
Plesk paneli güvenli hale getirirken ilk ne yapılmalı?
İlk adım yönetici erişimini daraltmaktır. Güçlü parola, çok faktörlü doğrulama ve mümkünse IP kısıtı veya VPN birlikte kullanılmalıdır. Bu katman oturmadıysa diğer önlemler saldırı yüzeyini yeterince küçültmez.
Plesk panelinde 8443 portunu herkese açık bırakmak gerekir mi?
Hayır, gerekiyorsa açık kalmalı ama mümkün olduğunca kısıtlanmalıdır. Panel erişimi yalnız izinli IP’lerden veya VPN arkasından yapılabiliyorsa saldırı denemeleri ciddi biçimde azalır. Kapatmadan önce alternatif yönetim yolunuz olduğundan emin olun.
Güncelleme yapmak Plesk güvenliğinde neden bu kadar önemli?
Çünkü geciken güncellemeler hem paneli hem de kurulu bileşenleri gereksiz risk altında bırakır. Bakım penceresi planlayıp yedek aldıktan sonra güncelleme yapmak, sorun çıkarsa hızlı geri dönüş şansı verir. Güncellemeden sonra panel ve siteleri yeniden test etmek gerekir.
Yedek almak tek başına güvenlik önlemi sayılır mı?
Evet, ama ancak geri yükleme testi yapılıyorsa anlamlıdır. Aynı sunucuda tutulan tek kopya yedek yeterli değildir; ayrı hedefe alınmış, mümkünse şifrelenmiş ve düzenli test edilmiş yedek daha güvenlidir. Kurtarma süresini de ayrıca ölçmek gerekir.
Plesk’te güvenlik eklentileri kurmak tüm riski çözer mi?
Hayır, yalnızca ek bir katman sağlar. Eklentiler erişim kontrolü, güncelleme, kullanıcı ayrımı ve yedekleme disiplini yerine geçmez. En sağlıklı yapı, panel güvenliği ile uygulama katmanını birlikte sertleştirmektir.
İlk yorumu siz yazın.